La forma más fácil de descartar el Reglamento Europeo de IA es llamarlo burocracia europea.
Más avisos. Más documentación. Más abogados haciendo preguntas antes de que un producto pueda lanzarse.
Publicado originalmente en Substack.
Esa lectura pasa por alto el problema real que la regulación intenta resolver.
Las empresas están cediendo cada vez más trabajo a sistemas que pueden leer registros de clientes, generar campañas, responder a clientes potenciales, recomendar candidatos, evaluar solicitudes, publicar contenido y desencadenar acciones por su cuenta. Sin embargo, plantea a la mayoría de estas empresas una pregunta operativa básica y la respuesta se vuelve vaga enseguida:
- ¿Quién es el responsable del sistema?
- ¿Qué información utiliza?
- ¿Sobre qué decisiones puede influir?
- ¿Quién revisa su trabajo?
- ¿Puede alguien anularlo o detenerlo?
- ¿Qué pasa cuando se equivoca?
- ¿Puede la empresa reconstruir lo que ocurrió?
El AI Act importa porque obliga a plantear esas preguntas abiertamente.
Para las empresas europeas, es una cuestión regulatoria directa. Para las empresas estadounidenses, británicas, asiáticas o de otros países que salen al mercado en Europa, es una cuestión de acceso al mercado y de despliegue, lo hayan previsto o no.
El objetivo no es poner a una persona delante de cada tarea automatizada. Eso sería más lento, no más seguro. El objetivo es saber qué decisiones se pueden automatizar sin una segunda revisión, cuáles necesitan seguimiento y cuáles tienen que seguir bajo el control de una persona.
1. El error: tratar la gobernanza como papeleo
La mayoría de las empresas empieza un proyecto de gobernanza de la IA escribiendo una política.
El documento dice que la IA debe usarse de forma responsable, que hay que proteger la información personal y que una persona debe revisar los resultados importantes. Luego se archiva en algún sitio y los flujos de trabajo reales siguen exactamente igual que antes.
Eso es gobernanza sobre el papel. No cambia nada de cómo se comporta el sistema un martes por la tarde.
La gobernanza real vive dentro del propio proceso operativo:
- El chatbot se identifica.
- El agente de publicación no puede publicar contenido sensible sin aprobación.
- La persona que revisa tiene información suficiente para cuestionar el modelo, no solo para dar el visto bueno sin más.
- La empresa sabe qué versión del sistema produjo el resultado.
- Una persona con nombre y apellidos tiene la autoridad para detener la automatización.
- Los errores y las reclamaciones llegan a quienes mantienen el sistema, no se pierden en el vacío.
Por eso tratar el AI Act solo como un coste de cumplimiento pasa por alto lo esencial. Su finalidad declarada es proteger la seguridad y los derechos fundamentales y, al mismo tiempo, dar a las empresas suficiente seguridad jurídica para adoptar de verdad la IA con confianza.
Una automatización mal gobernada no es solo un riesgo legal. Es también un riesgo operativo. Puede publicar algo falso, contactar con el cliente equivocado, filtrar información confidencial, discriminar a un candidato o funcionar en silencio con una política obsoleta durante meses antes de que nadie lo note.
La gobernanza es lo que hace visible el fallo mientras todavía es barato corregirlo.
2. Qué cambia realmente el 2 de agosto de 2026
Para la mayoría de las empresas corrientes, el cambio inmediato no es el régimen completo de IA de alto riesgo. Es la transparencia.
El artículo 50 empieza a aplicarse a los sistemas incluidos el 2 de agosto de 2026. Según el caso de uso, exige informar a las personas cuando hablan directamente con una IA, exige un marcado legible por máquina de determinados contenidos sintéticos y exige revelar los deepfakes y ciertos contenidos generados por IA que tratan temas de interés público.
Esto puede afectar a:
- Chatbots de sitios web y de WhatsApp.
- Agentes de IA de atención al cliente.
- Presentadores e influencers sintéticos.
- Imágenes generadas o manipuladas.
- Clones de voz.
- Testimonios en vídeo generados por IA.
- Contenido político, médico, financiero o institucional.
- Sistemas automatizados que publican información para el público.
El Código de Buenas Prácticas de la Comisión sobre contenido generado por IA es voluntario. Las obligaciones subyacentes del artículo 50 no lo son. El incumplimiento puede acarrear multas de hasta quince millones de euros o el tres por ciento del volumen de negocios anual mundial, la cifra que sea mayor, que imponen las autoridades nacionales de vigilancia del mercado.
Al mismo tiempo, Bruselas acaba de mover la portería en la parte más difícil. El 29 de junio de 2026, el Consejo dio su aprobación definitiva a un Digital Omnibus que aplaza las obligaciones de la IA de alto riesgo: los sistemas independientes del anexo III (contratación, evaluación de la solvencia crediticia, aplicación de la ley, educación, control de fronteras) tienen ahora hasta el 2 de diciembre de 2027, y la IA integrada en productos regulados del anexo I, pensemos en productos sanitarios, maquinaria, vehículos, hasta el 2 de agosto de 2028.
Esa distinción importa y es fácil pasarla por alto si solo se leen los titulares por encima.
No toda automatización de marketing pasa a ser un sistema regulado de alto riesgo este agosto. Pero la transparencia de cara al cliente, la alfabetización en IA, la lista de prácticas prohibidas y el requisito básico de saber dónde opera la IA en tu negocio no pueden aplazarse al año que viene. Eso se aplica ya.
3. Europa y Estados Unidos están resolviendo problemas distintos
Europa eligió una ley horizontal basada en el riesgo. Pide a las empresas que clasifiquen lo que hacen, que asignen responsabilidades y que tengan pruebas preparadas de antemano, sobre todo allí donde la IA afecta a la seguridad, a los derechos fundamentales o a una decisión que importa en la vida de alguien.
El panorama federal de Estados Unidos no se parece en nada a eso, al menos por ahora.
A mediados de 2026, sigue sin existir en Estados Unidos una única ley federal integral sobre IA que cumpla el mismo papel que el AI Act. El 20 de marzo de 2026, la Casa Blanca publicó su National Policy Framework for Artificial Intelligence, un conjunto de recomendaciones legislativas, no una ley vinculante. Pide al Congreso que evite crear un nuevo regulador federal de la IA y que se apoye en cambio en las agencias sectoriales existentes y en estándares promovidos por la industria. También impulsa la primacía de la normativa federal sobre las leyes estatales de IA que se consideran excesivamente gravosas, dejando margen a los estados para seguir aplicando las leyes generales de protección del consumidor y de la infancia.
Nada de eso significa que la IA no esté regulada en Estados Unidos. Significa que la regulación está dispersa en la legislación existente en lugar de reunida en un único marco.
- La FTC puede perseguir, y de hecho persigue, las afirmaciones engañosas sobre IA, las prácticas desleales y el marketing engañoso. Su registro de actuaciones ya incluye casos sobre afirmaciones de chatbots de IA, promesas infladas de oportunidades de negocio y empresas que exageran lo que su IA puede sustituir.
- La legislación federal contra la discriminación en el empleo sigue aplicándose cuando un sistema de IA perjudica a candidatos o trabajadores.
- Los acreedores que usan modelos complejos siguen teniendo que dar motivos específicos y precisos de una decisión crediticia desfavorable.
- Las obligaciones de igualdad de trato en la vivienda siguen aplicándose cuando se usan algoritmos para seleccionar inquilinos o para anuncios de vivienda.
En resumen, el modelo estadounidense tiende a preguntar: ¿infringió el sistema una ley sectorial o de protección del consumidor existente? El modelo europeo tiende a hacer una pregunta más temprana en el proceso: antes de usar el sistema, ¿clasificaste el riesgo, asignaste responsabilidades, preparaste la supervisión y conservaste las pruebas?
Esa pregunta más temprana es la que las empresas estadounidenses no suelen haber tenido que responder en su país. Construir la respuesta, una capa de gobernanza que conecte de verdad producto, operaciones, jurídico, ventas y despliegue, es el trabajo real de entrar en Europa. No el papeleo. El cableado.
4. Por qué existe la supervisión humana
“Humano en el bucle” (human in the loop) se usa como frase tranquilizadora. Una empresa dice que una persona revisa la decisión, así que el riesgo está controlado. Caso cerrado.
Pero la presencia humana no sirve de nada si quien revisa no entiende el sistema, no puede ver las pruebas que hay detrás del resultado, tiene diez segundos para aprobar doscientos elementos, da por hecho que el modelo es más preciso de lo que es, no tiene autoridad para anular nada, se mide únicamente por su velocidad, no puede detener el flujo de trabajo y, siendo realistas, se limita a hacer clic en aprobar.
El artículo 14 del AI Act pide más que un botón de aprobación ceremonial. En los sistemas de alto riesgo, las personas que los supervisan deben entender de verdad las capacidades y los límites del sistema, advertir cuándo algo parece ir mal, resistir la tentación de fiarse sin más de la máquina, leer los resultados con espíritu crítico y poder revertir o detener el sistema de forma segura.
Esas obligaciones de alto riesgo acaban de aplazarse en el calendario, como se ha explicado antes. Aun así, conviene usar ya la lógica de fondo, porque en realidad es una lista de comprobación para saber si la supervisión significa algo.
Un control humano significativo necesita cuatro cosas a la vez. La persona necesita la información para ver de verdad la entrada, la salida y la incertidumbre que hay detrás. Necesita la competencia para entender qué hace el sistema y dónde falla. Necesita la autoridad para rechazar, corregir, revertir o detener la acción, no solo para avisar hacia arriba. Y necesita tiempo para pensar, porque una ventana de revisión de diez segundos no es supervisión, es teatro con firma.
Si falta una sola de esas cuatro, “humano en el bucle” es decoración.
5. “Humano en el bucle” no es el objetivo en todas partes
El objetivo no es la máxima intervención humana. Es un control proporcionado.
3 modos de funcionamiento cubren la mayor parte.
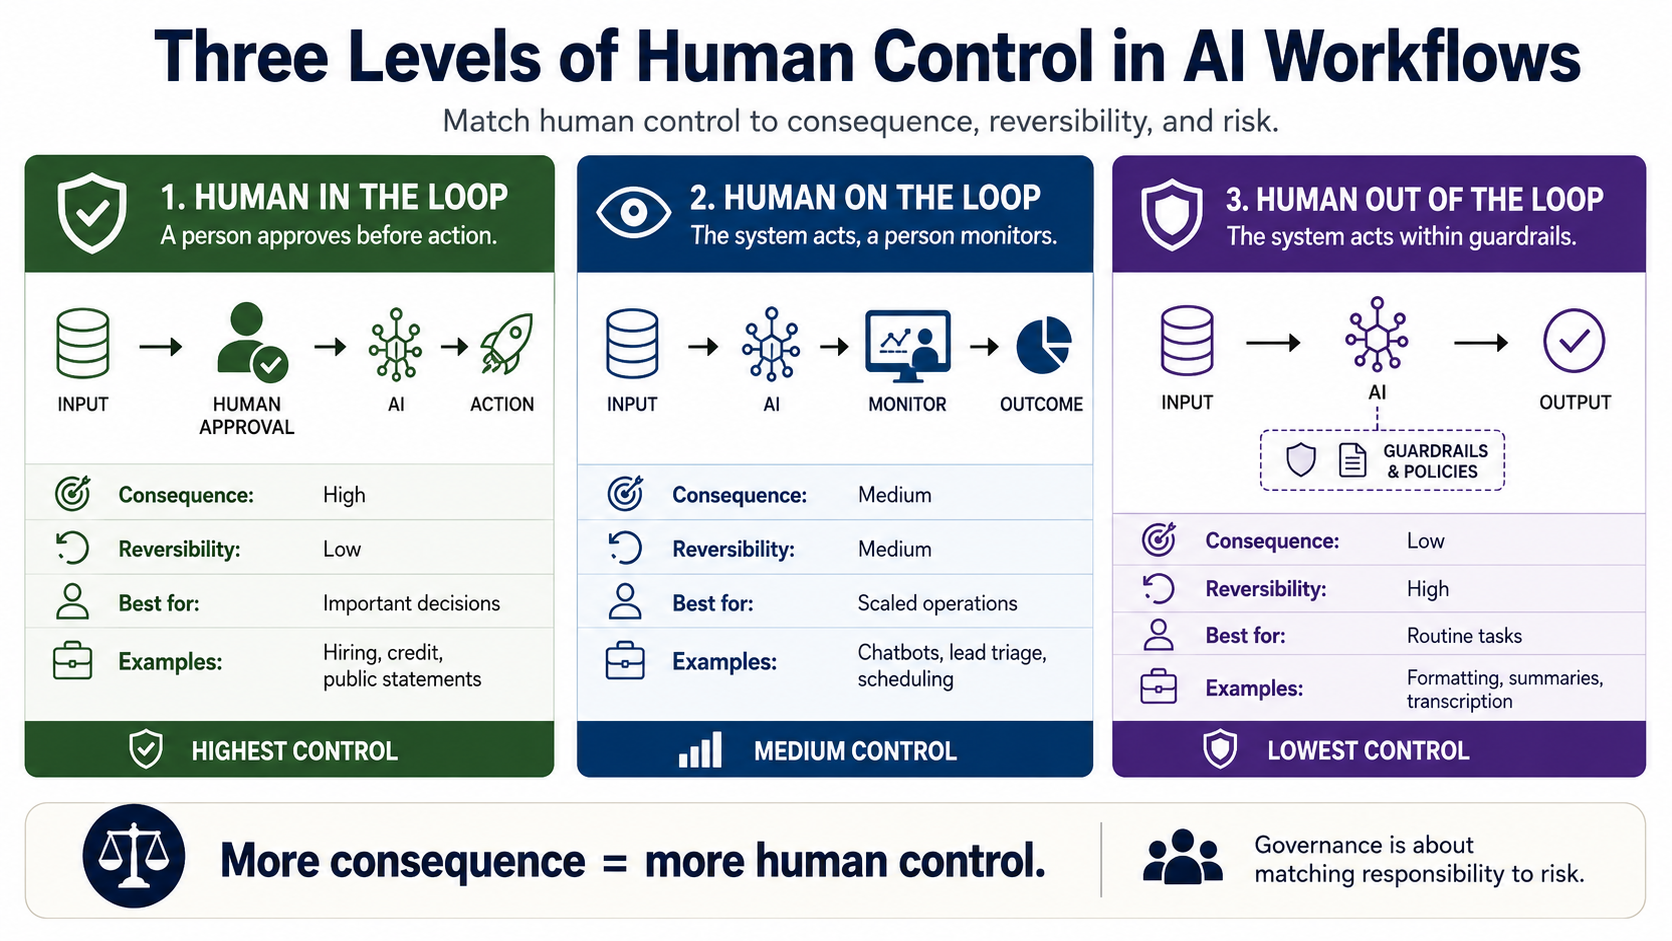
Humano en el bucle (human in the loop)
La IA redacta una recomendación. Una persona tiene que dar su aprobación antes de que ocurra nada. Esto encaja en situaciones que tienen consecuencias importantes, que son difíciles de deshacer o que dependen mucho de un contexto que solo una persona puede valorar.
Piensa en rechazar a un candidato, denegar un crédito, una vivienda o un seguro, despedir a un empleado o cerrar la cuenta de un cliente, publicar cualquier cosa política, relacionada con la salud o vinculada a una crisis, enviar una oferta jurídicamente vinculante, usar una voz clonada o una identidad sintética realista, hacer una acusación pública o actuar a partir de una coincidencia de identidad incierta.
La persona no está ahí para rehacer las cuentas del modelo. Está ahí para aportar el contexto que el modelo nunca tuvo.
Humano sobre el bucle (human on the loop)
El sistema funciona por sí solo, pero una persona vigila su rendimiento, revisa las excepciones y puede intervenir o apagarlo. Esto funciona con agentes de atención al cliente que resuelven preguntas habituales, la cualificación de leads, la optimización de anuncios, las recomendaciones de productos, la programación de contenidos, las alertas de fraude, el enriquecimiento del CRM, la traducción y la clasificación de documentos a gran escala.
El sistema va más rápido de lo que podría ir una persona. Esa velocidad solo sigue siendo segura con umbrales, alertas, muestreo y un plan real de marcha atrás por debajo.
Humano fuera del bucle (human out of the loop)
El sistema simplemente funciona. Esto es adecuado para tareas de pocas consecuencias, reversibles y bien entendidas: dar formato a documentos internos, eliminar registros duplicados, etiquetar archivos que no contienen información sensible, transcribir reuniones, redactar primeros borradores internos, cambiar el tamaño de imágenes, clasificar tickets de soporte sin resolverlos o elaborar resúmenes internos sin peso formal.
Incluso aquí, alguien sigue siendo responsable, lo prueba de vez en cuando y comprueba cómo va. Riesgo bajo no es lo mismo que ningún mantenimiento.
El AI Risk Management Framework voluntario del NIST llega a una conclusión similar a través de su función Govern: definir responsabilidades sobre cómo trabajan juntos las personas y la IA, mantener un inventario, documentar los riesgos, supervisar los sistemas y mantener trazable la rendición de cuentas a lo largo de todo el ciclo de vida, desde la incorporación de un sistema hasta su eventual retirada.
6. El AI Act llega mucho más allá de las “empresas de IA”
El AI Act es una legislación horizontal. Lo que importa no es la etiqueta de la empresa. Lo que importa es la finalidad y la consecuencia del sistema concreto.
Un hospital puede usar un asistente gramatical de bajo riesgo. Una agencia de marketing puede operar un sistema biométrico de alta consecuencia. Un banco puede usar la IA solo para clasificar correos. Un minorista puede desplegar un portavoz sintético que los clientes creen de verdad que es humano.
La exposición significativa aparece en marketing y publicidad, SaaS, comercio electrónico y retail, medios y plataformas de creadores, selección de personal y recursos humanos, servicios financieros y fintech, seguros, sanidad, educación, vivienda e inmobiliaria, viajes y hostelería, servicios públicos, comunicación política y seguridad biométrica.
Las preguntas que importan varían según el sector. Una agencia de marketing se fija sobre todo en chatbots, imágenes sintéticas, clonación de voz, publicación automatizada y cómo los datos de los clientes alimentan la personalización. Una plataforma de recursos humanos necesita saber si su sistema influye de forma material en las decisiones de empleo. Una fintech necesita saber si un cliente puede entender de verdad una decisión desfavorable y recurrirla. Una empresa sanitaria necesita saber si un clínico puede detectar los límites del sistema y anular una mala recomendación.
La pregunta equivocada es “¿usa nuestra empresa IA?”. Casi todo el mundo responderá que sí. La pregunta útil es dónde toca realmente la IA a una persona, una decisión, una comunicación o el acceso de alguien a una oportunidad.
7. Por qué se ven arrastradas las empresas de fuera de Europa
El AI Act no se detiene en las empresas constituidas en la UE. Abarca a los proveedores y a los responsables del despliegue establecidos en terceros países siempre que el resultado de su sistema se utilice dentro de la Unión Europea.
Una empresa estadounidense puede acabar con obligaciones europeas aunque tenga la sede en Estados Unidos, un modelo alojado fuera de Europa, ningún equipo de ingeniería europeo y un sistema creado originalmente para el mercado estadounidense. Un solo cliente europeo que utilice el resultado suele bastar para crear el vínculo.
Eso cambia cómo tiene que funcionar la planificación de la salida al mercado. Una startup no puede tratar el cumplimiento europeo como algo que se resuelve después de firmar su primer cliente empresarial europeo. Para entonces, las afirmaciones sobre el producto, la arquitectura de datos, el registro de eventos, los contratos con el proveedor del modelo y los permisos automatizados suelen estar ya cerrados y resultan caros de deshacer.
El propio proceso de ventas dejará la carencia al descubierto. Es probable que un cliente potencial europeo serio pregunte qué sistemas de IA intervienen, qué parte es el proveedor y cuál el responsable del despliegue, adónde van realmente los datos del cliente, si el cliente puede desactivar la función de IA, si se registran los resultados, quién revisa las decisiones importantes, cómo se etiqueta el contenido sintético, cómo se comunican los cambios de modelo, cómo se investigan los incidentes y cómo puede una persona afectada impugnar un resultado.
Una empresa que no sabe responder a esas preguntas no solo asume un riesgo legal. Puede quedar fuera del proceso de compras antes de que siquiera se abra la fase de contrato.
8. La gobernanza tiene que vivir dentro del flujo de trabajo
El primer paso útil no es un documento de política largo. Es una auditoría de flujos de trabajo.
Para cada flujo de trabajo con IA que importe, anota la tarea (qué trabajo se ha delegado realmente), el responsable (qué persona con nombre y apellidos responde de su funcionamiento), las entradas (de qué datos, documentos, prompts y fuentes externas se nutre), la salida (qué produce o recomienda), los permisos (si puede leer, redactar, enviar, publicar, modificar, borrar o decidir), la consecuencia (qué ocurre cuando se equivoca), el modo de control (en el bucle, sobre el bucle o fuera del bucle), las pruebas (qué registros, aprobaciones, versiones y correcciones se conservan) y la respuesta ante fallos (quién puede detenerlo, revertirlo, investigarlo y repararlo).
Todo agente que merezca la pena ejecutar debería tener un responsable visible, una tarea definida, fuentes conocidas, permisos conocidos, una cadencia de revisión y modos de fallo conocidos. Si te saltas eso, se convierte en un proceso en la sombra que hace trabajo real y que nadie sabría explicar si se le preguntara.
La alfabetización en IA sostiene todo esto. El artículo 4 pide a los proveedores y a los responsables del despliegue que se aseguren de que las personas que operan o usan estos sistemas tienen un nivel adecuado de alfabetización en IA, proporcionado a su función, a su formación y a las personas a las que el sistema afecta realmente.
Eso descarta una presentación genérica de una hora para todos. La persona que aprueba una campaña publicitaria sintética necesita conocimientos distintos de los de quien supervisa un sistema de contratación, que a su vez necesita conocimientos distintos de los de quien configura el agente de atención al cliente.
9. La oportunidad real está en la calidad del despliegue, no en el teatro del cumplimiento
Trata el AI Act de forma burocrática y generará burocracia a cambio. Las empresas que reúnen documentos, copian plantillas y montan comités sin tocar cómo funcionan realmente sus sistemas obtendrán exactamente eso: más papeleo, y ninguna seguridad extra.
Bien usados, esos mismos requisitos afinan el propio despliegue. Un sistema bien gobernado tiene una finalidad clara, un responsable que rinde cuentas, permisos controlados, intervención humana donde cuenta, registros que se sostienen, un cauce real para quejas y correcciones, pruebas de lo ocurrido y una forma de aprender de verdad cuando algo falla.
Eso no son casillas legales que marcar. Es lo que permite que un sistema sobreviva al contacto con el mundo real en lugar de pudrirse en silencio en producción.
Las empresas europeas tienen ahora la obligación explícita de hacer visible esta disciplina. Las empresas estadounidenses y de otros países se enfrentan a un modelo operativo que quizá todavía no estén obligadas legalmente a construir en su país, pero que necesitarán de todos modos si quieren vender en Europa y ganarse la confianza allí.
Si se quita el enfoque del papeleo, la idea real que hay debajo del AI Act es sencilla: la automatización reparte poder de decisión más rápido de lo que la mayoría de las organizaciones escriben las reglas para usarlo. La ley solo obliga a plantear la pregunta pronto: ¿qué delegaste en la máquina, qué responsabilidad conservaste y qué pruebas demuestran la diferencia?
Las empresas que no sepan responder a eso sentirán el AI Act como una fricción. Las que sí sepan descubrirán que funciona más como una ventaja competitiva que como una carga de cumplimiento.
Fuentes
- Article 50: Transparency obligations for providers and deployers of certain AI systems. Servicio de asistencia del AI Act de la Comisión Europea
- Artificial Intelligence: Council gives final green light to simplify and streamline rules. Consejo de la UE, 29 de junio de 2026, que confirma el aplazamiento del Digital Omnibus hasta el 2 de diciembre de 2027 y el 2 de agosto de 2028
- National Policy Framework for Artificial Intelligence: Legislative Recommendations. La Casa Blanca, 20 de marzo de 2026
- Artificial Intelligence. Comisión Federal de Comercio (FTC), registro de actuaciones sobre IA
- Govern function, AI Risk Management Framework. NIST AI Resource Center