La façon la plus facile d’écarter le règlement européen sur l’IA (AI Act) est de l’appeler de la bureaucratie européenne.
Plus d’avis. Plus de documentation. Plus d’avocats qui posent des questions avant qu’un produit puisse être lancé.
Publié à l’origine sur Substack.
Cette lecture passe à côté du vrai problème que le règlement cherche à résoudre.
Les entreprises confient de plus en plus de travail à des systèmes qui peuvent lire des dossiers clients, générer des campagnes, répondre à des prospects, recommander des candidats, évaluer des demandes, publier du contenu et déclencher des actions de façon autonome. Posez pourtant à la plupart de ces entreprises une question opérationnelle de base, et la réponse devient vite floue :
- Qui est responsable du système ?
- Quelles informations utilise-t-il ?
- Quelles décisions peut-il influencer ?
- Qui vérifie son travail ?
- Quelqu’un peut-il passer outre ou l’arrêter ?
- Que se passe-t-il quand il se trompe ?
- L’entreprise peut-elle reconstituer ce qui s’est passé ?
L’AI Act compte parce qu’il force ces questions à sortir au grand jour.
Pour les entreprises européennes, c’est un enjeu réglementaire direct. Pour les entreprises américaines, britanniques, asiatiques ou autres qui arrivent sur le marché européen, c’est un enjeu d’accès au marché et de déploiement, qu’elles l’aient prévu ou non.
Le but n’est pas de placer un humain devant chaque tâche automatisée. Ce serait plus lent, pas plus sûr. Le but est de savoir quelles décisions peuvent être automatisées sans second regard, lesquelles demandent une surveillance, et lesquelles doivent rester sous le contrôle d’une personne.
1. L’erreur : traiter la gouvernance comme de la paperasse
La plupart des entreprises démarrent un projet de gouvernance de l’IA en rédigeant une politique.
Le document dit que l’IA doit être utilisée de façon responsable, que les informations personnelles doivent être protégées et que les résultats importants doivent être revus par un humain. Puis il est classé quelque part, et les flux de travail réels continuent exactement comme avant.
C’est de la gouvernance sur le papier. Cela ne change rien à la façon dont le système se comporte un mardi après-midi.
La vraie gouvernance vit à l’intérieur du processus opérationnel lui-même :
- Le chatbot s’identifie comme tel.
- L’agent de publication ne peut pas diffuser de contenu sensible sans validation.
- Le relecteur humain dispose d’assez d’informations pour contester le modèle, et pas seulement pour le valider d’office.
- L’entreprise sait quelle version du système a produit le résultat.
- Une personne désignée a l’autorité d’arrêter l’automatisation.
- Les erreurs et les réclamations remontent aux personnes qui maintiennent le système, et ne disparaissent pas dans le vide.
C’est pourquoi traiter l’AI Act uniquement comme un coût de conformité passe à côté de l’essentiel. Son objectif affiché est de protéger la sécurité et les droits fondamentaux tout en donnant aux entreprises assez de sécurité juridique pour adopter réellement l’IA en confiance.
Une automatisation mal gouvernée n’est pas seulement un risque juridique. C’est aussi un risque opérationnel. Elle peut publier quelque chose de faux, contacter le mauvais client, divulguer des informations confidentielles, discriminer un candidat, ou tourner discrètement pendant des mois sur une politique obsolète avant que quiconque s’en aperçoive.
La gouvernance rend l’échec visible tant qu’il est encore peu coûteux à corriger.
2. Ce qui change réellement le 2 août 2026
Pour la plupart des entreprises ordinaires, le changement immédiat n’est pas le régime complet de l’IA à haut risque. C’est la transparence.
L’article 50 commence à s’appliquer aux systèmes concernés le 2 août 2026. Selon le cas d’usage, il exige que les personnes soient informées lorsqu’elles parlent directement à une IA, exige un marquage lisible par machine de certains contenus synthétiques, et exige la divulgation des deepfakes et de certains contenus générés par l’IA touchant à des sujets d’intérêt public.
Cela peut concerner :
- Les chatbots de sites web et de WhatsApp.
- Les agents IA de service client.
- Les présentateurs et influenceurs synthétiques.
- Les images générées ou manipulées.
- Les clones de voix.
- Les témoignages vidéo générés par l’IA.
- Les contenus politiques, médicaux, financiers ou institutionnels.
- Les systèmes automatisés qui publient des informations auprès du public.
Le code de bonnes pratiques de la Commission sur les contenus générés par l’IA est volontaire. Les obligations de l’article 50 qui le fondent ne le sont pas. Le non-respect peut entraîner des amendes allant jusqu’à quinze millions d’euros ou trois pour cent du chiffre d’affaires annuel mondial, le montant le plus élevé étant retenu, appliquées par les autorités nationales de surveillance du marché.
Dans le même temps, Bruxelles vient de changer les règles du jeu sur la partie la plus difficile. Le 29 juin 2026, le Conseil a donné son approbation finale à un omnibus numérique qui repousse les obligations relatives à l’IA à haut risque : les systèmes indépendants relevant de l’annexe III (recrutement, scoring de crédit, forces de l’ordre, éducation, contrôle des frontières) ont désormais jusqu’au 2 décembre 2027, et l’IA intégrée dans des produits réglementés relevant de l’annexe I, pensez aux dispositifs médicaux, aux machines, aux véhicules, jusqu’au 2 août 2028.
Cette distinction compte, et il est facile de la rater si l’on ne survole que les gros titres.
Toutes les automatisations marketing ne deviennent pas des systèmes réglementés à haut risque cet août. Mais la transparence envers les clients, la maîtrise de l’IA, la liste des pratiques interdites et l’exigence de base de savoir où l’IA opère dans votre entreprise ne peuvent pas être repoussées à l’an prochain. Elles s’appliquent dès maintenant.
3. L’Europe et les États-Unis résolvent des problèmes différents
L’Europe a choisi une loi horizontale, fondée sur les risques. Elle demande aux entreprises de classer ce qu’elles font, d’attribuer les responsabilités et d’avoir des preuves prêtes à l’avance, en particulier partout où l’IA touche à la sécurité, aux droits fondamentaux ou à une décision qui compte dans la vie de quelqu’un.
Le paysage fédéral américain ne ressemble en rien à cela, du moins pas encore.
Au milieu de l’année 2026, il n’existe toujours pas aux États-Unis de loi fédérale unique et complète sur l’IA jouant le même rôle que l’AI Act. Le 20 mars 2026, la Maison Blanche a publié son cadre de politique nationale pour l’intelligence artificielle (National Policy Framework for Artificial Intelligence), un ensemble de recommandations législatives, et non une loi contraignante. Elle demande au Congrès d’éviter de créer un nouveau régulateur fédéral de l’IA et de s’appuyer plutôt sur les agences sectorielles existantes et sur des normes pilotées par l’industrie. Elle pousse aussi à la préemption, par le droit fédéral, des lois des États sur l’IA jugées excessivement lourdes, tout en laissant aux États la possibilité de continuer à appliquer les lois générales de protection des consommateurs et des enfants.
Rien de tout cela ne signifie que l’IA n’est pas réglementée en Amérique. Cela signifie que la réglementation est dispersée dans le droit existant plutôt que rassemblée dans un seul cadre.
- La FTC peut poursuivre, et poursuit, les allégations trompeuses sur l’IA, les pratiques déloyales et le marketing mensonger. Son registre d’actions comprend déjà des affaires portant sur des allégations de chatbots IA, des promesses gonflées d’opportunités commerciales et des entreprises qui exagèrent ce que leur IA peut remplacer.
- Le droit fédéral contre la discrimination à l’emploi s’applique toujours lorsqu’un système d’IA désavantage des candidats ou des travailleurs.
- Les créanciers qui utilisent des modèles complexes doivent toujours donner des raisons précises et exactes pour une décision de crédit défavorable.
- Les obligations d’équité en matière de logement s’appliquent toujours lorsque des algorithmes servent à sélectionner des locataires ou à diffuser des annonces de logement.
En résumé, le modèle américain tend à demander : le système a-t-il enfreint une loi sectorielle ou de protection des consommateurs existante ? Le modèle européen tend à poser une question plus tôt dans le processus : avant d’utiliser le système, avez-vous classé le risque, attribué la responsabilité, préparé la supervision et conservé les preuves ?
Cette question plus précoce est celle à laquelle les entreprises américaines n’ont généralement pas eu à répondre chez elles. Y répondre, en construisant une couche de gouvernance qui relie réellement le produit, les opérations, le juridique, les ventes et le déploiement, est le vrai travail pour entrer en Europe. Pas la paperasse. Le câblage.
4. Pourquoi la supervision humaine existe, au départ
« Humain dans la boucle » sert de formule rassurante. Une entreprise dit qu’un humain revoit la décision, donc le risque est traité. Affaire classée.
Sauf qu’une présence humaine ne sert à rien si le relecteur ne comprend pas le système, ne voit pas les éléments sur lesquels repose le résultat, a dix secondes pour approuver deux cents éléments, suppose que le modèle est plus précis qu’il ne l’est en réalité, n’a aucune autorité pour renverser quoi que ce soit, est évalué uniquement sur la vitesse, ne peut pas arrêter le flux de travail et, concrètement, clique simplement sur approuver.
L’article 14 de l’AI Act demande plus qu’un bouton d’approbation cérémoniel. Pour les systèmes à haut risque, les personnes qui les supervisent doivent réellement comprendre les capacités et les limites du système, remarquer quand quelque chose cloche, résister à la tentation de simplement faire confiance à la machine, lire les résultats avec esprit critique, et pouvoir inverser ou arrêter le système en toute sécurité.
Ces obligations à haut risque ont elles-mêmes été repoussées dans le calendrier, comme évoqué plus haut. La logique de fond mérite pourtant d’être utilisée dès maintenant, car c’est en réalité une liste de contrôle pour savoir si la supervision a le moindre sens.
Un contrôle humain réel exige quatre choses réunies en même temps. La personne a besoin des informations pour voir réellement l’entrée, la sortie et l’incertitude qui l’accompagne. Elle a besoin de la compétence pour comprendre ce que fait le système et où il casse. Elle a besoin de l’autorité pour rejeter, corriger, inverser ou arrêter l’action, et pas seulement la signaler à sa hiérarchie. Et elle a besoin du temps de réfléchir, car une fenêtre de revue de dix secondes n’est pas de la supervision : c’est du théâtre avec une signature.
Il suffit qu’il en manque un seul sur ces quatre, et « humain dans la boucle » n’est qu’une décoration.
5. L’humain dans la boucle n’est pas l’objectif partout
L’intervention humaine maximale n’est pas la cible. Le contrôle proportionné, si.
3 modes de fonctionnement couvrent l’essentiel.
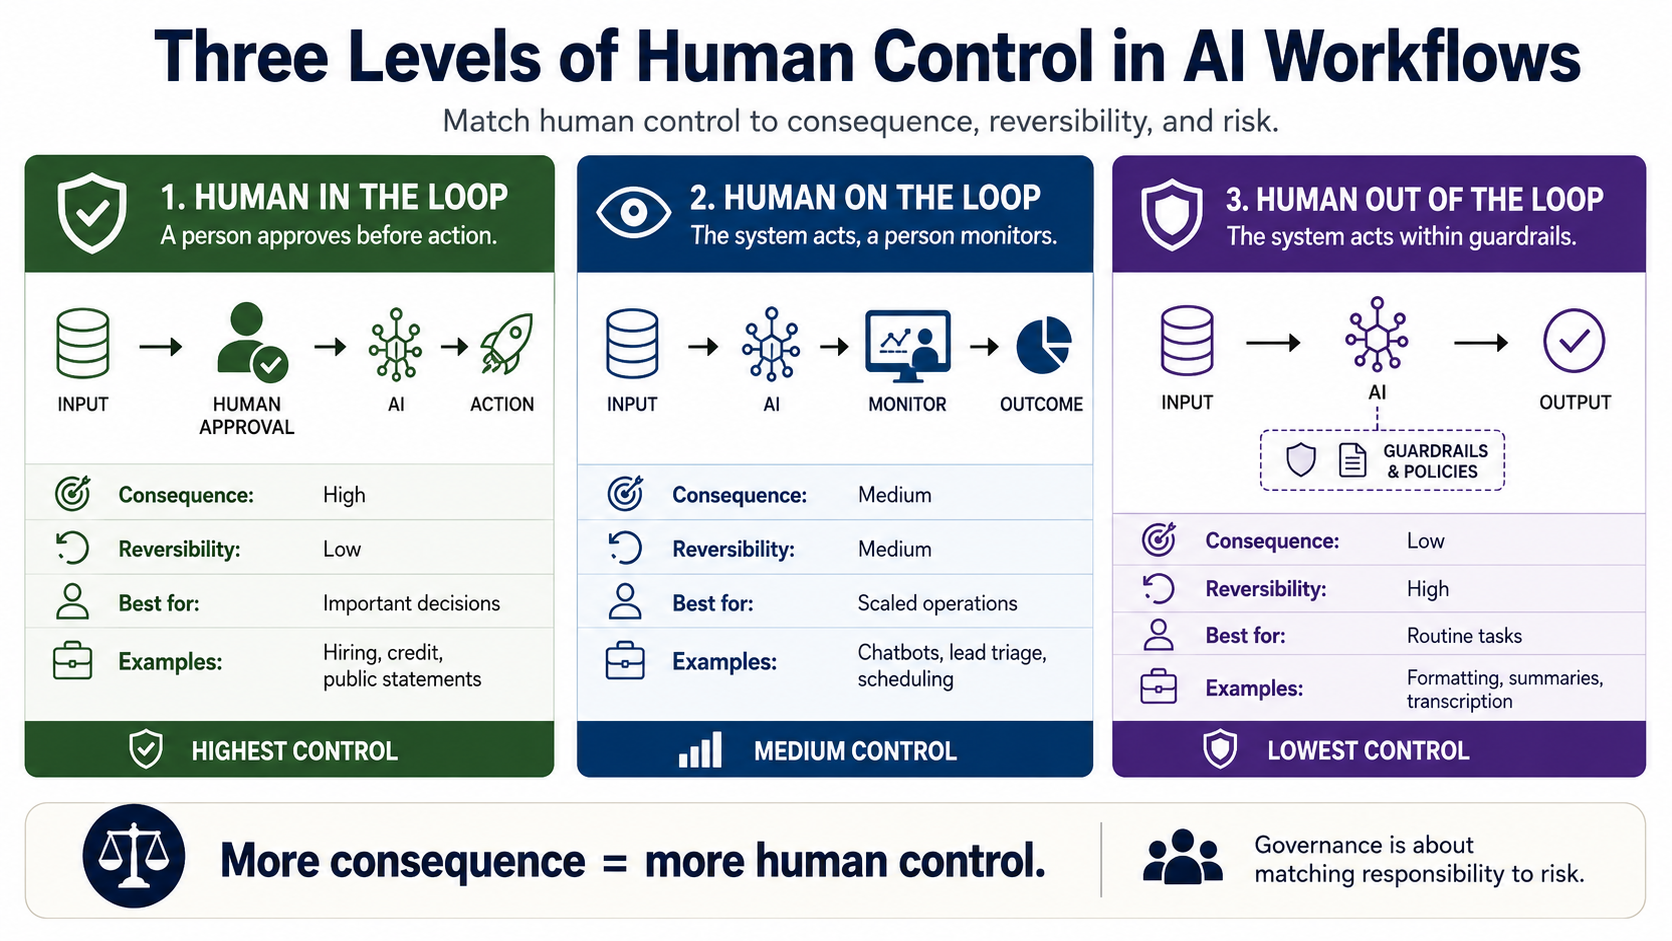
Humain dans la boucle
L’IA rédige une recommandation. Une personne doit la valider avant que quoi que ce soit se produise. Cela convient aux situations lourdes de conséquences, difficiles à annuler ou fortement dépendantes d’un contexte que seul un humain peut peser.
Pensez à : rejeter un candidat, refuser un crédit, un logement ou une assurance, licencier un employé ou fermer le compte d’un client, publier quoi que ce soit de politique, de lié à la santé ou à une crise, envoyer une offre juridiquement contraignante, utiliser une voix clonée ou une identité synthétique réaliste, formuler une accusation publique, ou agir sur une correspondance d’identité incertaine.
L’humain n’est pas là pour refaire les calculs du modèle. Il est là pour apporter un contexte que le modèle n’a jamais eu.
Humain sur la boucle
Le système tourne de lui-même, mais une personne surveille les performances, examine les exceptions et peut intervenir ou l’arrêter. Cela fonctionne pour les agents de service client qui traitent les questions courantes, la qualification de prospects, l’optimisation publicitaire, les recommandations de produits, la planification de contenus, les alertes de fraude, l’enrichissement du CRM, la traduction et la classification de documents à grande échelle.
Le système va plus vite qu’une personne ne le pourrait. Cette vitesse ne reste sûre qu’avec des seuils, des alertes, de l’échantillonnage et un vrai plan de retour en arrière en dessous.
Humain hors de la boucle
Le système tourne, tout simplement. Cela convient aux tâches à faible conséquence, réversibles et bien comprises : mettre en forme des documents internes, dédoublonner des enregistrements, étiqueter des fichiers sans information sensible, transcrire des réunions, rédiger des premières versions internes, redimensionner des images, trier des tickets de support sans les résoudre, ou produire des synthèses internes sans valeur formelle.
Même ici, quelqu’un en reste responsable, le teste de temps en temps et garde un œil dessus. Un risque faible ne veut pas dire aucune maintenance.
Le cadre volontaire de gestion des risques de l’IA du NIST (AI Risk Management Framework) arrive à une conclusion similaire avec sa fonction Govern : définir les responsabilités sur la façon dont humains et IA travaillent ensemble, tenir un inventaire, documenter les risques, surveiller les systèmes et garder la responsabilité traçable tout au long du cycle de vie, de la mise en service d’un système à son retrait éventuel.
6. L’AI Act va bien au-delà des « entreprises d’IA »
L’AI Act est une législation horizontale. Ce qui compte, ce n’est pas l’étiquette de l’entreprise. Ce qui compte, c’est la finalité et la conséquence du système concerné.
Un hôpital peut exploiter un assistant grammatical à faible risque. Une agence de marketing peut exploiter un système biométrique à fortes conséquences. Une banque peut utiliser l’IA uniquement pour trier des courriels. Une enseigne de distribution peut déployer un représentant synthétique que les clients croient réellement humain.
Une exposition significative apparaît dans le marketing et la publicité, le SaaS, le commerce en ligne et la distribution, les médias et les plateformes de créateurs, le recrutement et les RH, les services financiers et la fintech, l’assurance, la santé, l’éducation, le logement et l’immobilier, le tourisme et l’hôtellerie, les services publics, la communication politique et la sécurité biométrique.
Les questions qui comptent diffèrent selon le secteur. Une agence de marketing s’intéresse surtout aux chatbots, aux images synthétiques, au clonage de voix, à la publication automatisée et à la façon dont les données clients alimentent la personnalisation. Une plateforme RH doit savoir si son système influence de façon substantielle les décisions d’emploi. Une fintech doit savoir si un client peut réellement comprendre et contester une décision défavorable. Une entreprise de santé doit savoir si un clinicien peut repérer les limites du système et passer outre une mauvaise recommandation.
La mauvaise question est « notre entreprise utilise-t-elle l’IA ? ». Presque tout le monde répondra oui. La question utile est de savoir où l’IA touche réellement une personne, une décision, une communication ou l’accès de quelqu’un à une opportunité.
7. Pourquoi les entreprises hors d’Europe sont concernées
L’AI Act ne s’arrête pas aux entreprises constituées dans l’UE. Il couvre les fournisseurs et les déployeurs établis dans des pays tiers dès lors que le résultat de leur système est utilisé au sein de l’Union européenne.
Une entreprise américaine peut se retrouver avec des obligations européennes même avec un siège aux États-Unis, un modèle hébergé hors d’Europe, aucune équipe d’ingénierie européenne et un système conçu à l’origine pour le marché américain. Un seul client européen utilisant le résultat suffit souvent à créer le lien.
Cela change la façon dont la planification de la mise sur le marché doit fonctionner. Une startup ne peut pas traiter la conformité européenne comme un sujet à régler après avoir signé son premier client entreprise européen. À ce stade, les promesses produit, l’architecture des données, la journalisation, les contrats avec les fournisseurs de modèles et les autorisations automatisées sont souvent déjà figés et coûteux à défaire.
Le processus de vente lui-même fera apparaître l’écart. Un prospect européen sérieux demandera probablement quels systèmes d’IA sont impliqués, quelle partie est le fournisseur et laquelle est le déployeur, où vont réellement les données du client, si le client peut désactiver la fonction d’IA, si les résultats sont journalisés, qui revoit les décisions importantes, comment le contenu synthétique est étiqueté, comment les changements de modèle sont communiqués, comment les incidents sont instruits et comment une personne concernée peut contester un résultat.
Une entreprise qui ne sait pas répondre à ces questions ne porte pas seulement un risque juridique. Elle peut échouer à la procédure d’achat avant même que l’étape du contrat ne s’ouvre.
8. La gouvernance doit vivre à l’intérieur du flux de travail
La première étape utile n’est pas un long document de politique. C’est un audit des flux de travail.
Pour chaque flux de travail reposant sur l’IA qui compte, notez la mission (quel travail a réellement été délégué), le responsable (quelle personne désignée répond de ses performances), les entrées (quelles données, quels documents, quels prompts et quelles sources externes il utilise), la sortie (ce qu’il produit ou recommande), les autorisations (peut-il lire, rédiger, envoyer, publier, modifier, supprimer ou décider), la conséquence (ce qui se passe quand il se trompe), le mode de contrôle (dans la boucle, sur la boucle ou hors de la boucle), les preuves (quels journaux, quelles validations, quelles versions et quelles corrections sont conservés) et la réponse à l’échec (qui peut l’arrêter, l’inverser, enquêter et le réparer).
Tout agent qui mérite de tourner doit avoir un responsable visible, une mission définie, des sources connues, des autorisations connues, un rythme de revue et des modes de défaillance connus. Sans cela, il devient un processus fantôme qui fait un vrai travail que personne ne sait réellement expliquer si on le demande.
La maîtrise de l’IA est le socle de tout cela. L’article 4 demande aux fournisseurs et aux déployeurs de s’assurer que les personnes qui exploitent ou utilisent ces systèmes ont un niveau de maîtrise de l’IA approprié, adapté à leur rôle, à leur formation et aux personnes que le système affecte réellement.
Cela exclut un diaporama générique d’une heure pour tout le monde. La personne qui approuve une campagne publicitaire synthétique a besoin de connaissances différentes de celle qui surveille un système de recrutement, laquelle a elle-même besoin de connaissances différentes de celle qui configure l’agent de service client.
9. La vraie opportunité ici est la qualité du déploiement, pas le théâtre de la conformité
Traitez l’AI Act de façon bureaucratique et il vous renverra de la bureaucratie. Les entreprises qui collectent des documents, copient des modèles et montent des comités sans toucher à la façon dont leurs systèmes tournent réellement obtiendront exactement cela : plus de paperasse, sans plus de sécurité.
Bien utilisées, ces mêmes exigences affinent le déploiement lui-même. Un système bien gouverné a une finalité claire, un responsable désigné, des autorisations contrôlées, une intervention humaine là où elle compte, des journaux qui tiennent la route, un vrai circuit pour les réclamations et les corrections, des preuves de ce qui s’est passé et un moyen d’apprendre réellement quand quelque chose casse.
Ce ne sont pas des cases juridiques à cocher. C’est ce qui permet à un système de survivre au contact du monde réel au lieu de pourrir discrètement en production.
Les entreprises européennes ont désormais l’obligation explicite de rendre cette discipline visible. Les entreprises américaines et internationales regardent un modèle opérationnel qu’elles ne sont peut-être pas encore légalement tenues de construire chez elles, mais dont elles auront besoin de toute façon si elles veulent vendre en Europe et y être dignes de confiance.
Enlevez l’angle de la paperasse, et l’idée de fond de l’AI Act est simple : l’automatisation distribue du pouvoir de décision plus vite que la plupart des organisations n’écrivent les règles pour l’utiliser. Le règlement ne fait que poser la question tôt : qu’avez-vous délégué à la machine, quelle responsabilité avez-vous gardée, et quelles preuves attestent la différence ?
Les entreprises qui ne savent pas répondre ressentiront l’AI Act comme une friction. Celles qui le savent verront qu’il fonctionne davantage comme un avantage concurrentiel que comme une charge de conformité.
Sources
- Article 50: Transparency obligations for providers and deployers of certain AI systems, AI Act Service Desk de la Commission européenne
- Artificial Intelligence: Council gives final green light to simplify and streamline rules, Conseil de l’UE, 29 juin 2026, confirmant le report de l’omnibus numérique au 2 décembre 2027 et au 2 août 2028
- National Policy Framework for Artificial Intelligence: Legislative Recommendations, La Maison Blanche, 20 mars 2026
- Artificial Intelligence, Federal Trade Commission, registre des actions en matière d’IA
- Govern function, AI Risk Management Framework, NIST AI Resource Center